权限管理
系统权限概览
合理配置系统权限,可以在确保企业信息安全的同时,不妨碍团队的正常工作流程。
系统内的权限层级与系统内的对象层级一一对应,由高到低包括:组织-团队-产品或应用-业务对象。

不同企业可以根据自身的组织架构和业务情况进行权限设置,下图示例可供参考。
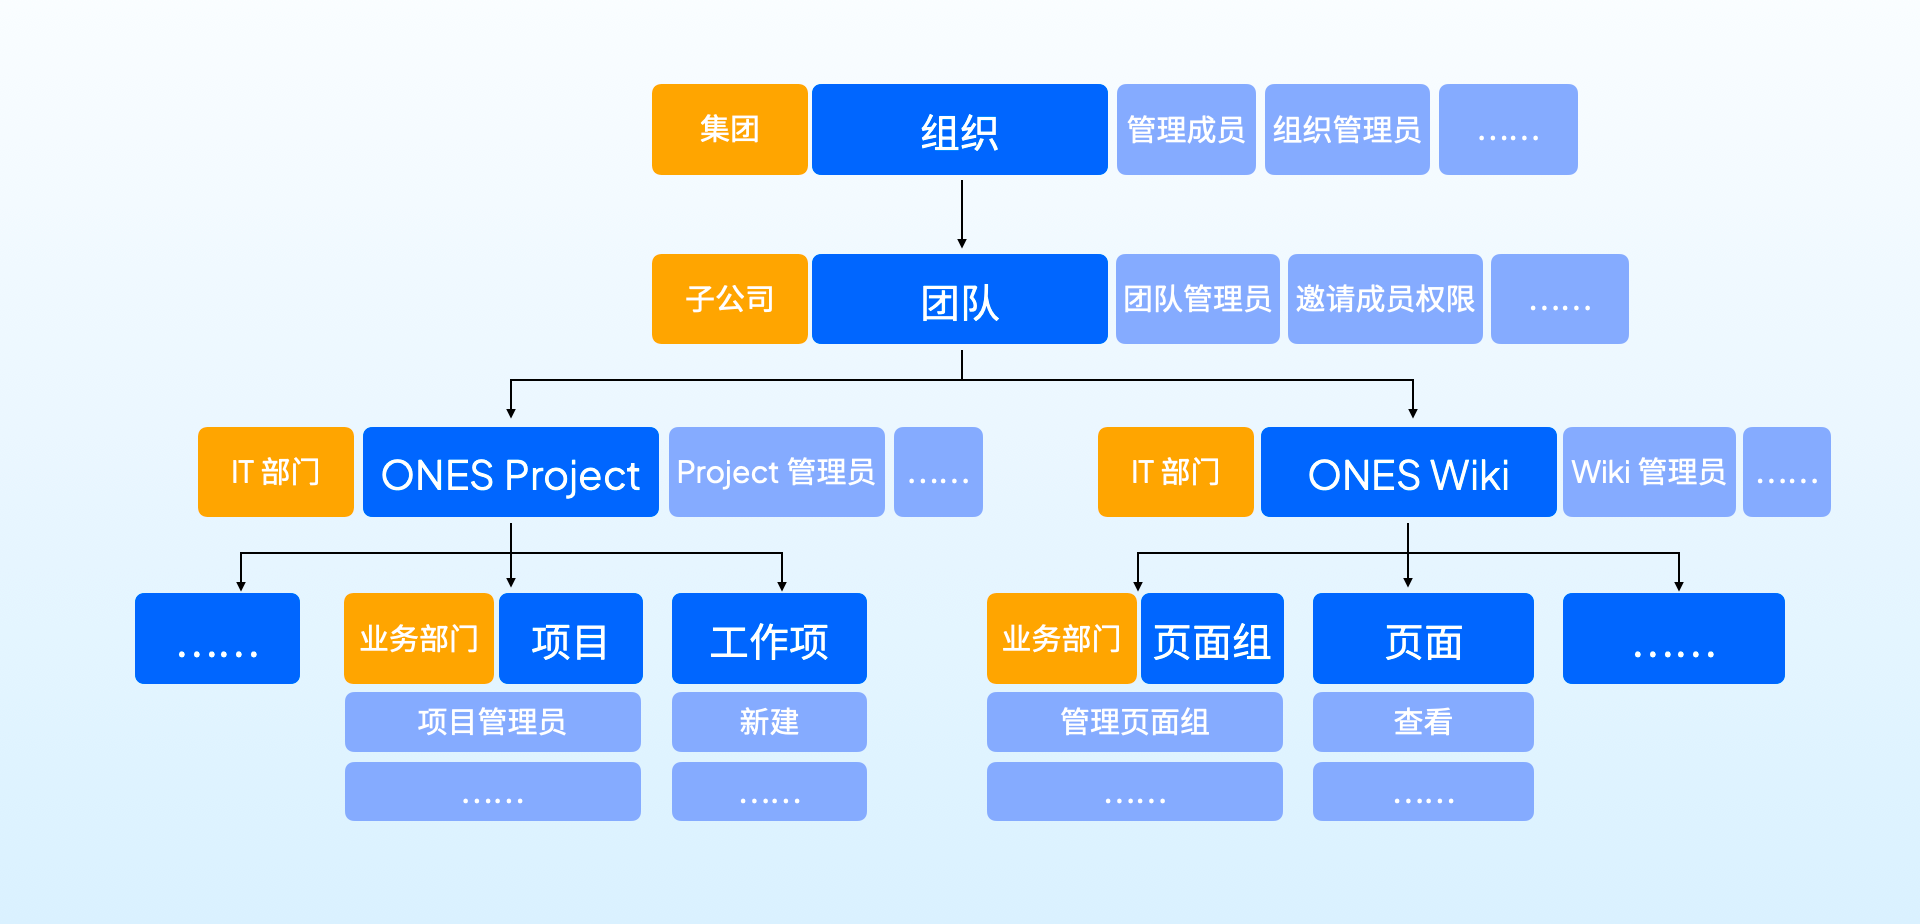
组织权限
- 仅在多团队模式下,有组织层级及其权限配置,点击了解多团队模式。
- 组织管理员可前往:「组织管理」>「组织权限」,进行权限配置。
- 组织层级包含的权限及其对应业务权限范围如下表。
| 权限 | 说明 |
|---|---|
| 管理成员 | 允许访问「组织管理」>「组织成员管理」菜单,可以对组织成员进行邀请、删除、禁用、添加到团队等。 |
| 组织管理员 | 允许访问「组织管理」中除「组织成员管理、操作日志、插件管理」之外的所有其他菜单,可以更改组织信息、管理团队、修改偏好设置、更改组织权限、进行成员安全设置等。 |
| 「系统日志」审计员 | 允许访问「组织管理」>「操作日志」菜单,可以对系统日志进行查看、筛选、导出等。 |
| 「组织插件」管理员 | 允许访问「组织管理」>「插件管理」模块,可以对插件进行安装、启用、停用、配置等。 |
- 以上权限默认都分配给了组织负责人,并且不可取消。组织负责人通常是组织的创建者,但该角色可以转让。组织负责人拥有组织层级的所有权限,通常由集团的IT管理员担任。
团队权限
- 在单团队或多团队模式下,都有团队层级及其权限配置。
- 在多团队模式下
- 超级管理员或团队管理员可前往:「配置中心」>「团队权限」,进行权限配置
- 团队层级包含的权限及其对应业务权限范围如下表。
| 权限 | 说明 |
|---|---|
| 超级管理员 | 允许访问「配置中心」的所有菜单 |
| 邀请团队成员 | 允许邀请团队成员,可以通过侧边栏的快捷入口邀请成员。 |
| 团队管理员 | 允许访问「配置中心」中除「产品或应用配置」模块之外的所有其他菜单,但不可修改超级管理员的成员域 |
| 管理用户组 | 允许对访问「用户组」菜单,进行用户组新建、删除、添加成员、移除成员等操作 |
| 产品或应用管理员 | |
| 「插件」管理员 | 允许访问「配置中心」中「插件管理」模块 |
| 「知识库管理」管理员 | 允许访问「配置中心」中「知识库管理配置」模块 |
| 「项目管理」管理员 | 允许访问「配置中心」中「工时设置」「项目管理配置」「流程自动化配置」模块(除「产品属性」菜单之外) |
| 「效能管理」管理员 | 允许访问「配置中心」中「效能管理配置」模块 |
| 「测试管理」管理员 | 允许访问「配置中心」中「测试管理配置」模块 |
| 「产品管理」管理员 | 允许访问「配置中心」中「项目管理配置」模块>「产品属性」菜单 |
| 「项目集管理」管理员 | 允许访问「配置中心」中「项目集管理配置」模块 |
| 「流水线集成」管理员 | 允许访问「配置中心」中「流水线集成配置」模块 |
| 「资源管理」管理员 | 允许查看、编辑「资源管理」中工时日历、工时报表和工时日志的全部团队数据 |
| 「代码集成」管理员 | 允许访问「配置中心」中「代码集成配置」模块 |
| 「任务协作」管理员 | 允许查看、编辑、删除所有项目及任务 |
- 在单团队模式下
由于单团队模式下不存在组织层级,因此「系统日志」审计员权限在单团队模式下也在团队层级管理,其他部分则没有差异。
- 以上权限默认都分配给了团队负责人,并且不可取消。多团队模式下,团队负责人在创建团队时指定,但该角色可以修改或转让。单团队模式下,团队负责人通常是团队的创建者,但该角色可以转让。团队负责人拥有团队层级的所有权限,通常由公司或集团子公司的IT管理员担任。