密码规则
功能入口与权限
多团队的组织管理员可前往:「组织管理」>「成员安全设置」;单团队的超级管理员或团队管理员可前往:「配置中心」>「成员安全设置」,进行密码规则设置。
功能说明
开启「密码有效期」并配置有效期时长后,系统将要求成员需定期修改密码,以降低密码泄漏的风险。

配置更新后将立即生效,若以配置的有效期进行判断,成员的密码已过期,成员将被登出并要求修改密码
成员修改密码后,将重新计算密码有效期

常见问题
1.配置更新后,具体会如何生效?
1.1当管理员首次开启有效期或将有效期时长改短,配置更新后将立即生效,若以配置的有效期进行判断,成员的密码已过期,成员将被登出并要求修改密码
- 【举个例子】成员A在7月1日修改了密码,成员B在7月20日修改了密码。管理员在7月25日开启并设置密码有效期为10天,此时:
- 成员A因当前密码已过期,将在刷新系统页面后立即被登出,并要求修改密码
- 成员B因当前密码未过期,仍将保持登录,直至在7月30日24点密码过期被登出,并要求修改密码
1.2当管理员关闭有效期或将有效期时长改长,配置更新后将立即生效。若关闭有效期配置,成员密码将不再存在限制
1.3考虑到成员的实际使用感受,我们建议尽量避免密码有效期的频繁修改
2.密码过期前是否有提醒?
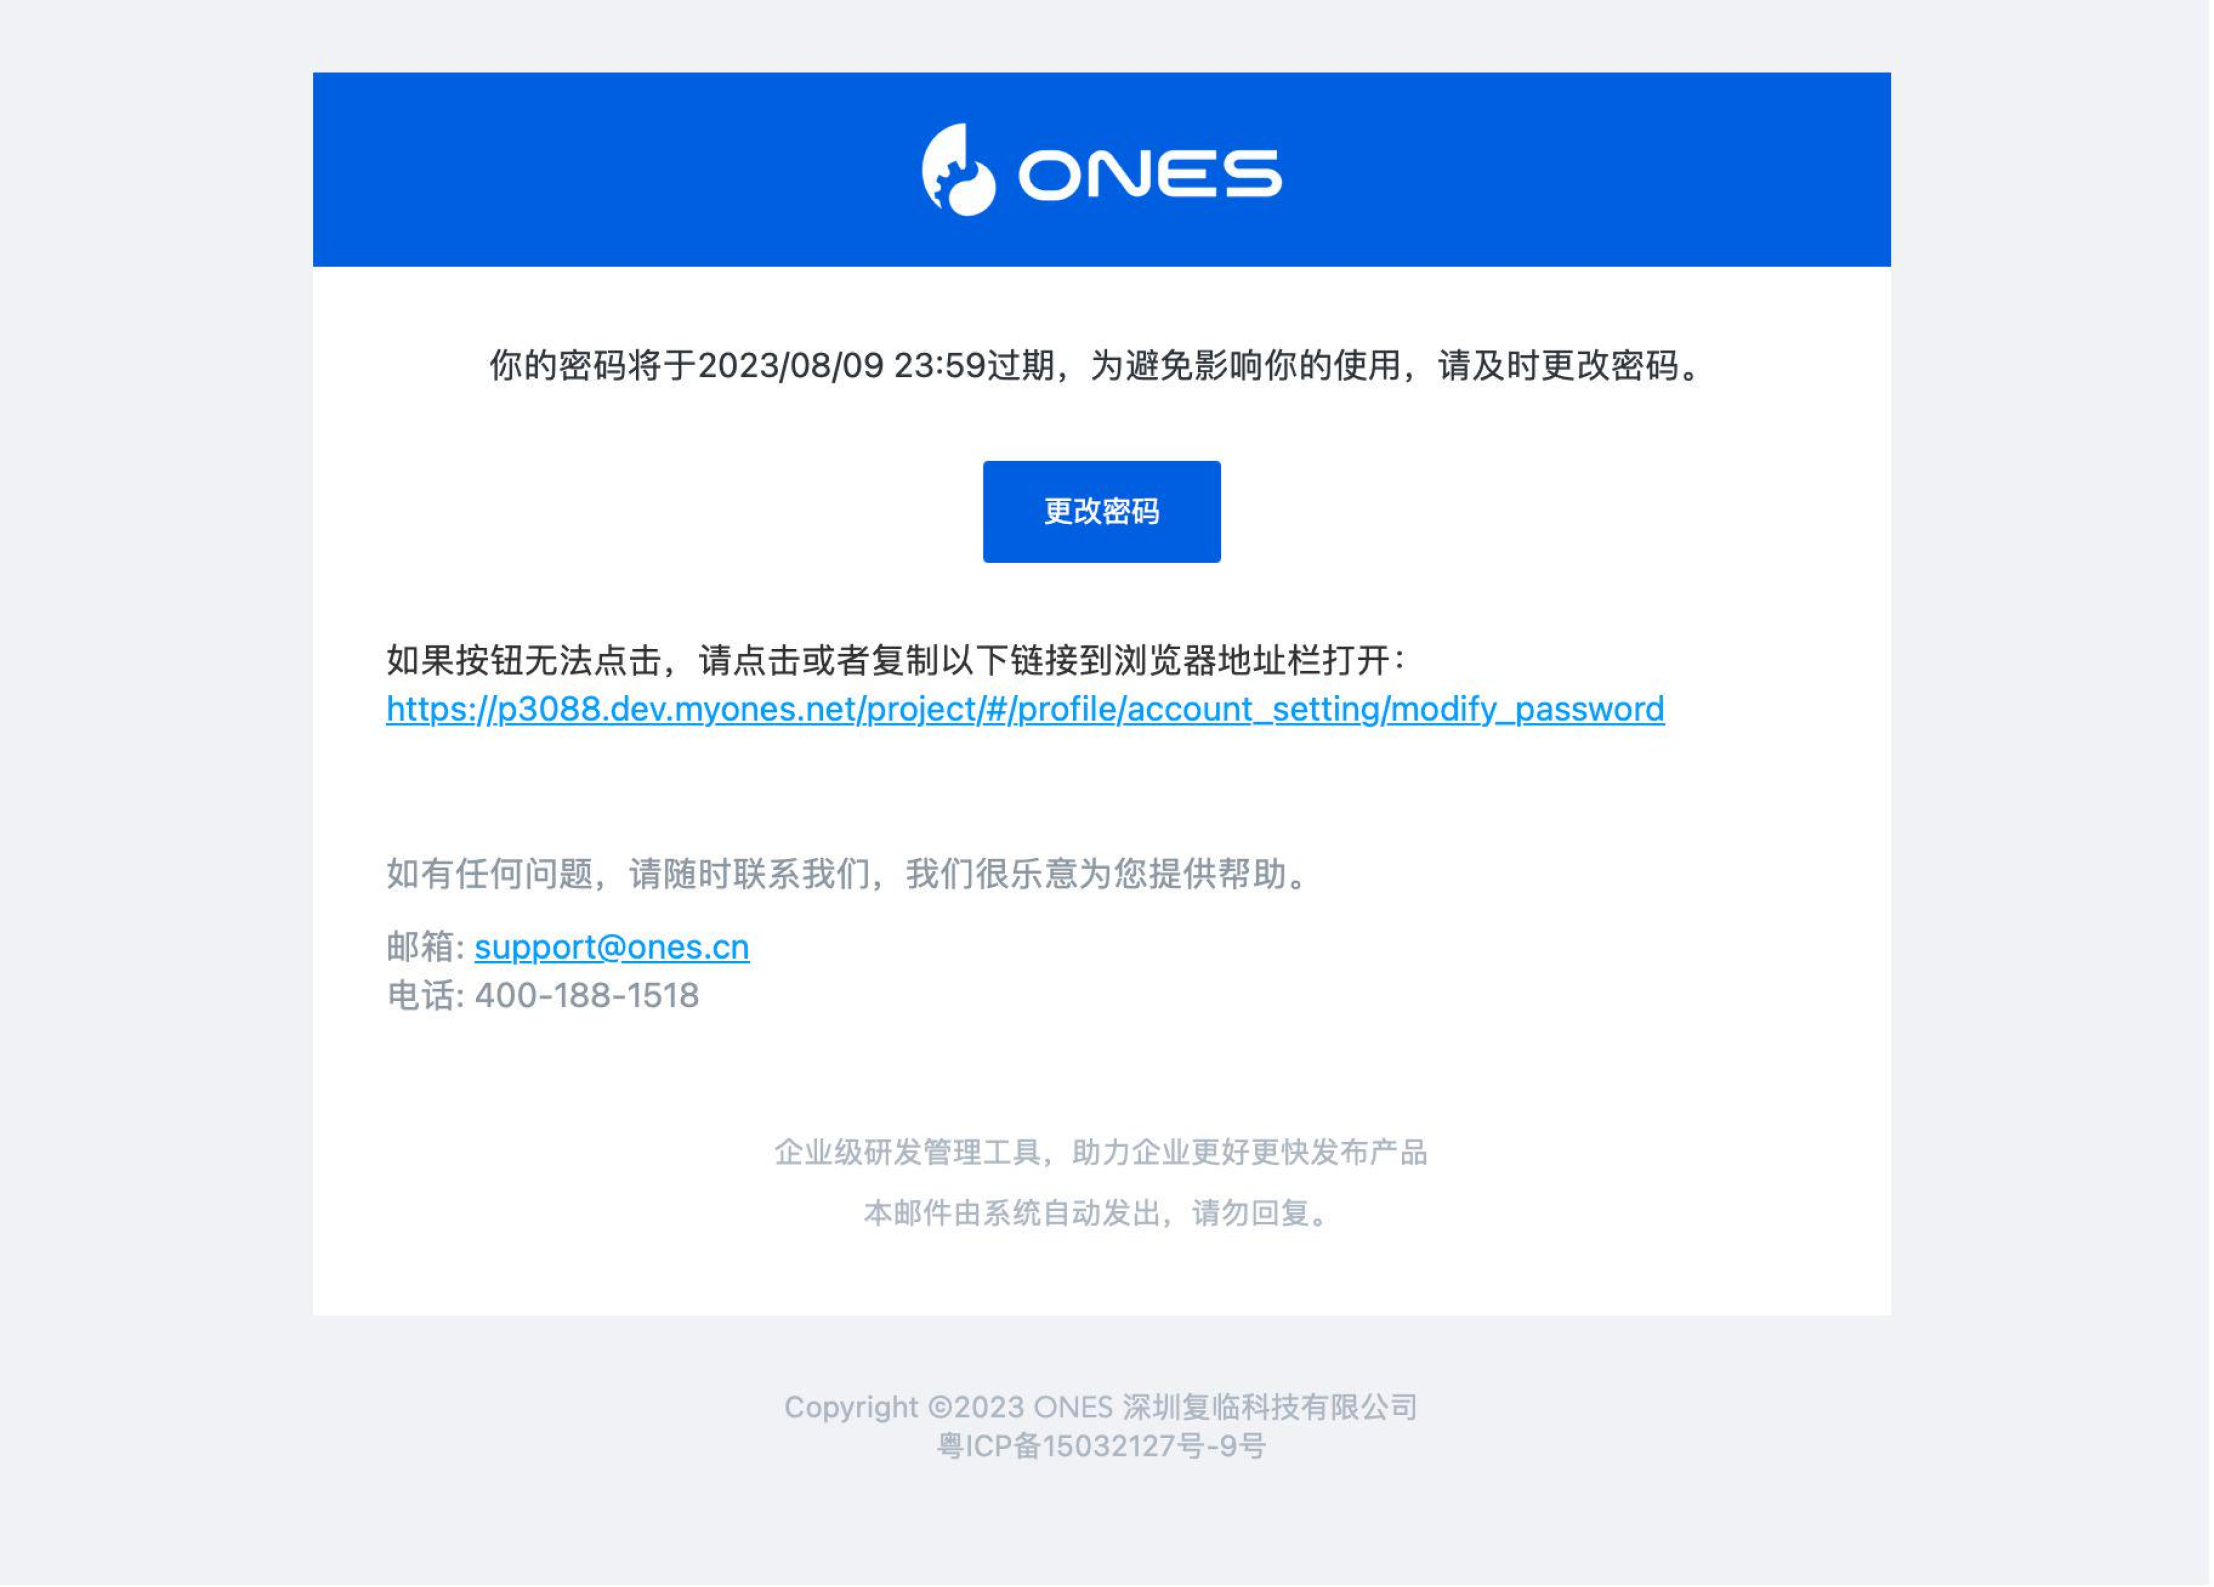
在密码过期前7天和当天,成员将收到邮件通知
3.管理员修改密码有效期配置,是否会影响成员密码的更新时间?
管理员修改密码有效期配置,仅影响有效期时长,并不影响成员密码的更新时间,成员密码的更新时间仅与成员修改密码操作相关
4.若成员没有密码,是否受到密码有效期的作用?
若成员没有密码,则不会受到密码有效期的作用。查看哪些成员可能没有密码
5.若某个成员加入了多个组织,密码有效期将如何生效?
若某个成员加入了多个组织,多个组织均开启了密码有效期,将以组织中密码有效期最短的配置,适用于该成员
若某个成员已加入某个组织,组织不存在密码有效期限制或限制时长较松,则可能在加入新组织时立即触发密码过期流程并要求修改密码