集成LDAP用户目录
1.功能入口
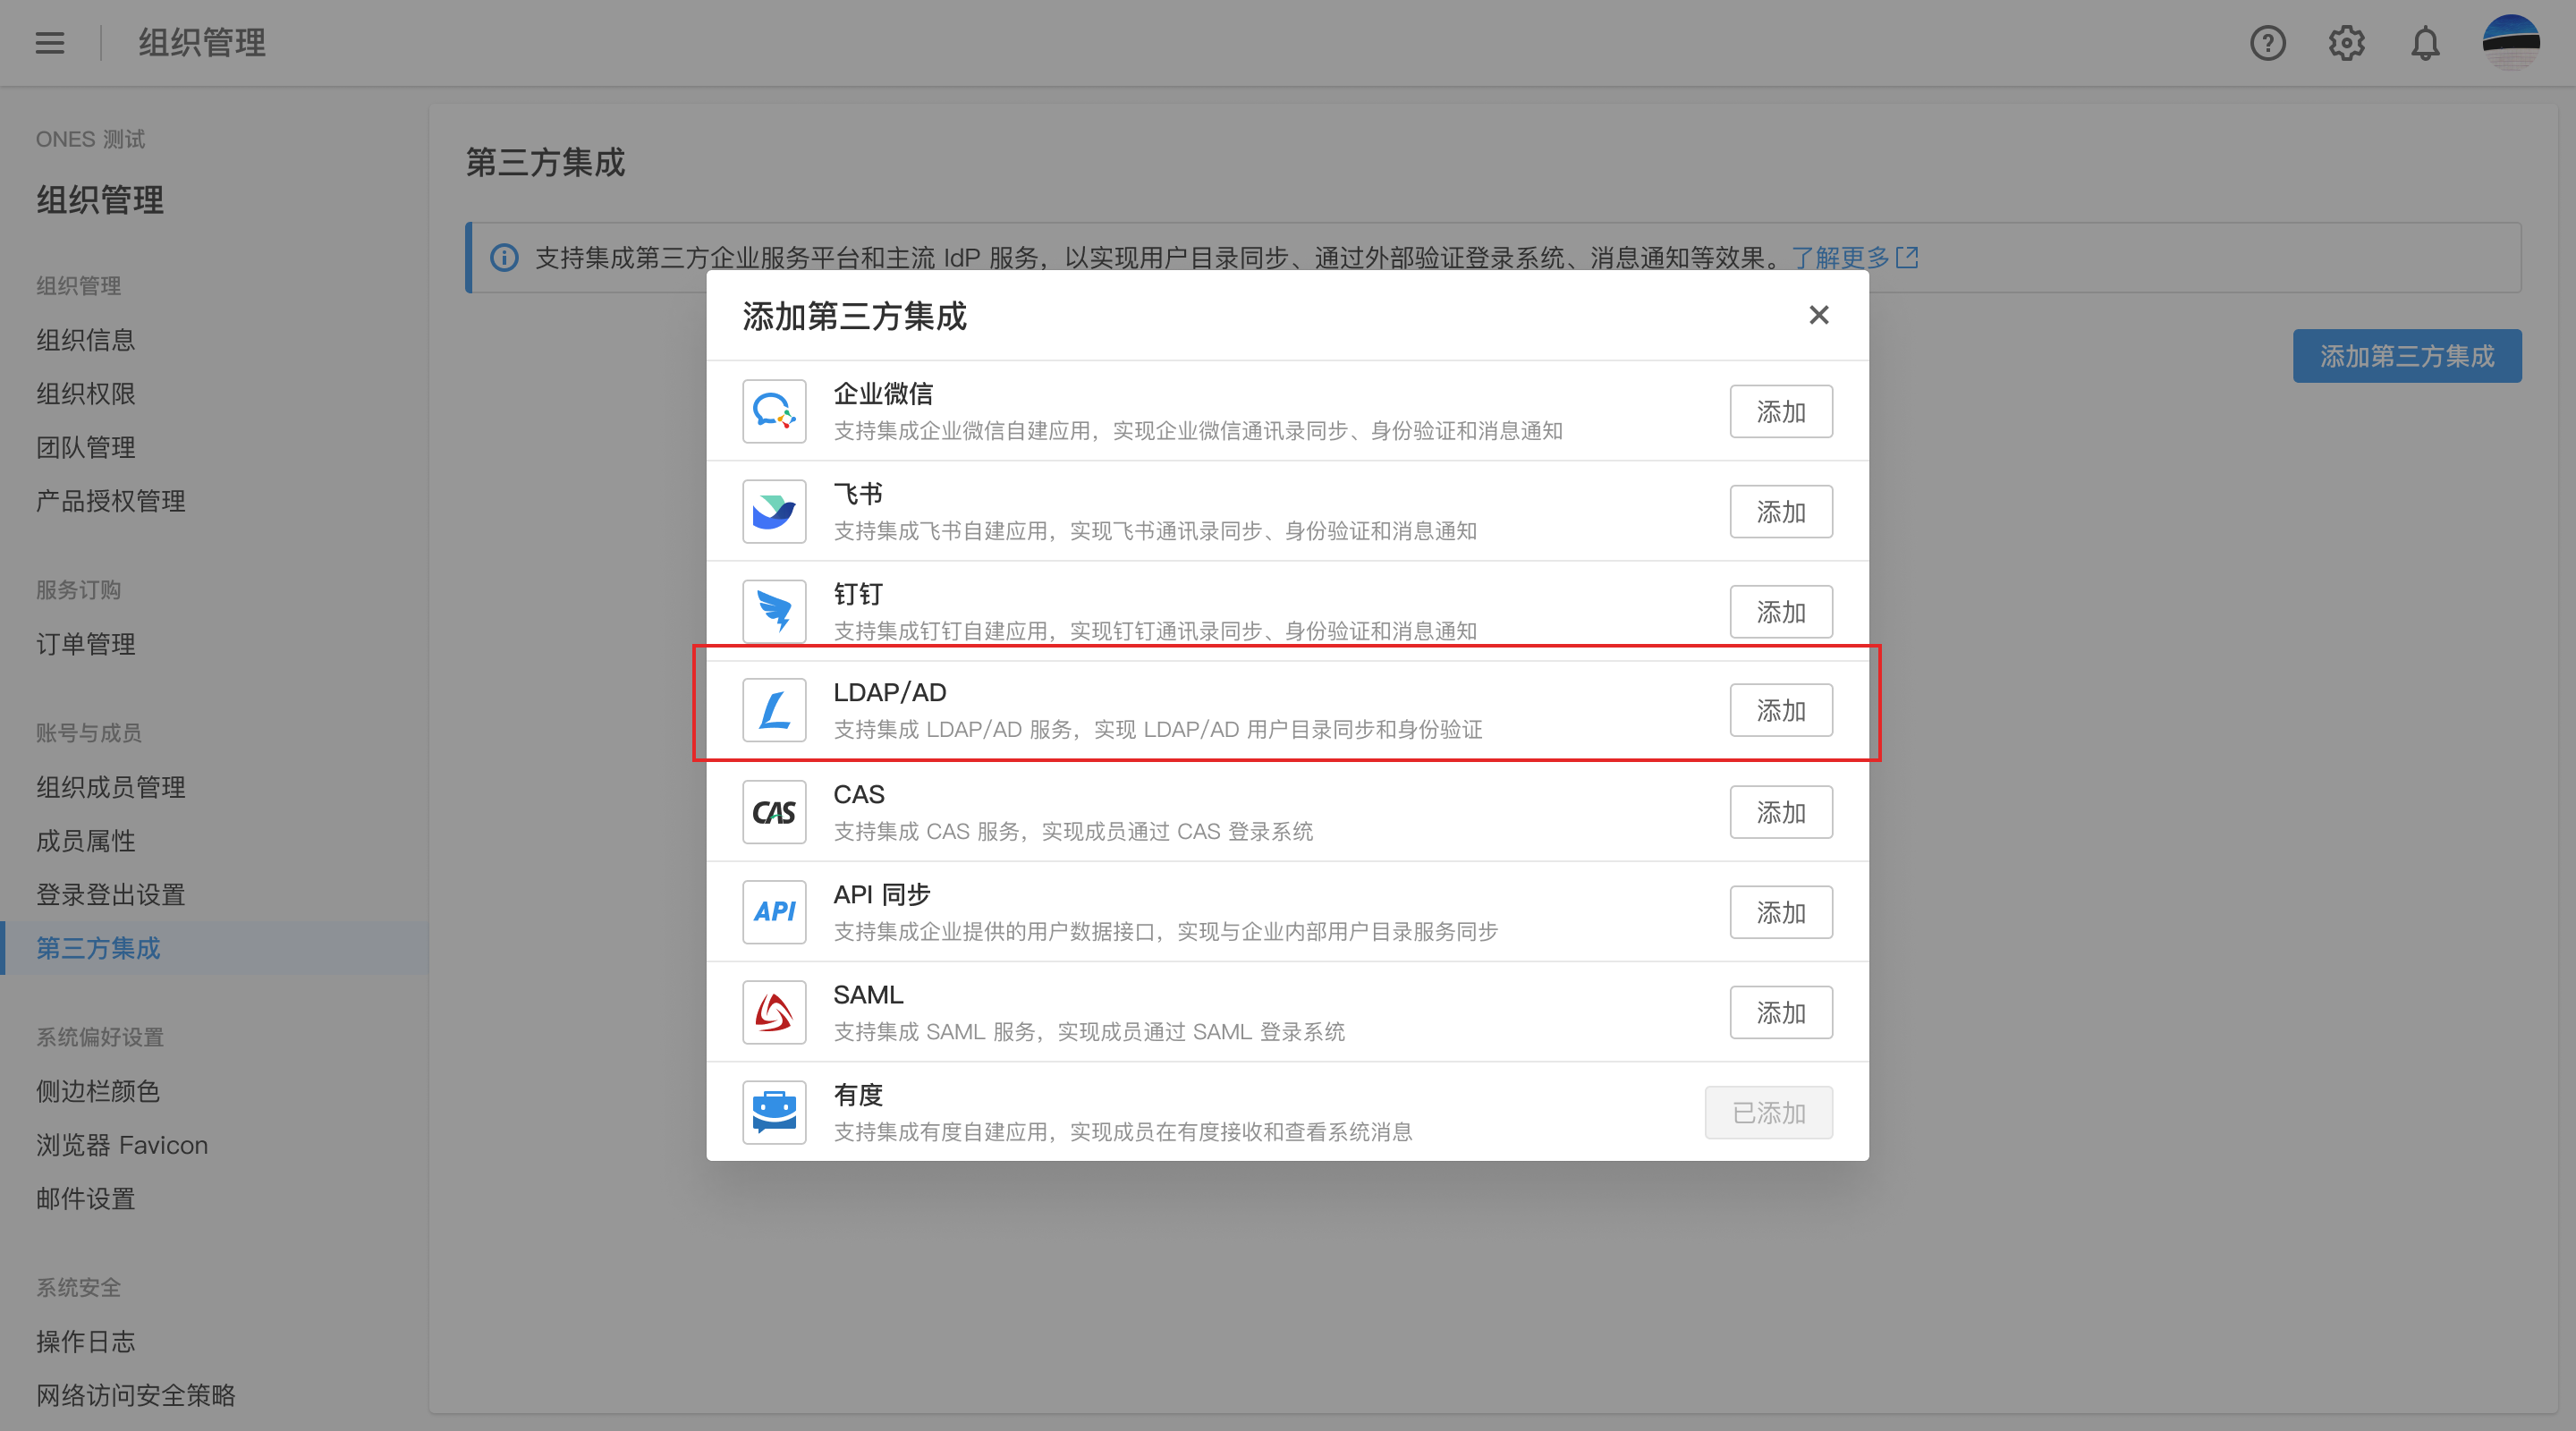
系统支持连接企业LDAP目录服务,以实现企业用户目录同步和身份验证。管理员可在系统【团队配置中心】(多团队下「组织管理」)>【账号集成】页面,点击「添加账号集成」并选择「LDAP/AD」进行添加集成配置。
2.配置步骤
2.1 添加LDAP
支持连接企业LDAP目录服务,以实现企业用户目录同步和身份验证。
2.1.1 填写服务器信息
在「添加LDAP/AD」页面选择模式「LDAP」,并根据LDAP服务器信息填写主机地址、主机端口、安全协议、User DN等信息
注意:提交配置后,模式不可修改

2.1.2 填写管理员账号
管理员账号用于授权 LDAP 用户数据访问,以获取和同步LDAP用户数据,根据LDAP服务器信息填写 Domain Search User 和 Domain Search Password

2.1.3 填写唯一标识字段
唯一标识是用于判断用户账号唯一性的LDAP用户属性字段,例如cn
注意:提交配置后,唯一标识不可修改

2.1.4 选择账号绑定方式
用于匹配LDAP账号和ONES系统已有账号,具体规则可查看 账号绑定方式。

2.1.5 用户属性映射
用于设置从LDAP同步的用户属性字段,以及LDAP属性字段和系统属性字段的映射关系,目前系统支持同步的字段包含:用户名、邮箱、工号、公司、职位
注意:需要保证用户的邮箱、工号是企业唯一的

2.2 配置集成功能
添加集成后,进入【LDAP/AD详情】 可以选择需要启用集成功能。
2.2.1 启用「用户目录同步」
启用「用户目录同步」可以获取LADP“组织架构”的部门和人员。在【LDAP/AD详情】 > 【用户目录同步】页面,点击「配置同步」进入【配置同步】页面,配置部门同步信息。
- 定时同步:每10分钟ONES系统会从LADP获取一次最新的成员和部门数据;

2.2.2 启用「登录验证」
启用「登录验证」后,已绑定LDAP账号的ONES用户(提示:用户如何绑定第三方账号)通过LDAP登录ONES系统。在【LDAP/AD详情】>【登录验证】点击「启用」,即可开启登录验证。

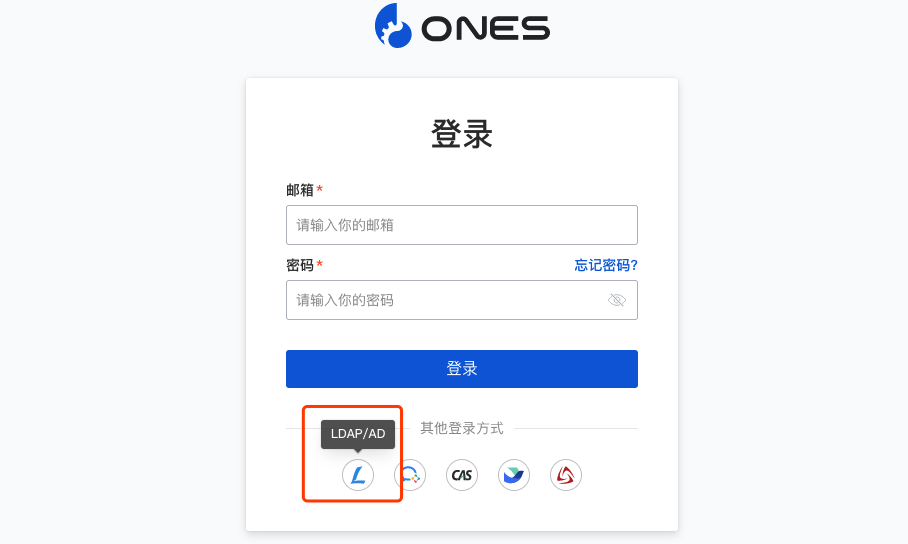
启用「登录验证」后,系统登录页面将显示「LDAP」登录入口,点击可以进入LDAP登录页面
,如下图
所示
。也可以通过「登录链接」直接打开LDAP扫码登录页面。

启用「登录即时创建成员」后,新用户通过LDAP登录到系统时,会自动创建账号并同步用户数据
注意:在「多团队」模式下,需要选择新用户默认加入的团队
2.3 移除集成
在【LDAP/AD详情】点击「移除集成」,在确认弹窗输入“移除LDAP/AD”即可移除集成,集成移除后,从LDAP获取的部门和已激活邮箱的用户将会保留,未激活邮箱的用户将会被清除。